Guide per la rimozione di virus e spyware, istruzioni per la disinstallazione

KarryTech Ransomware
Ransomware

KarryTech Ransomware

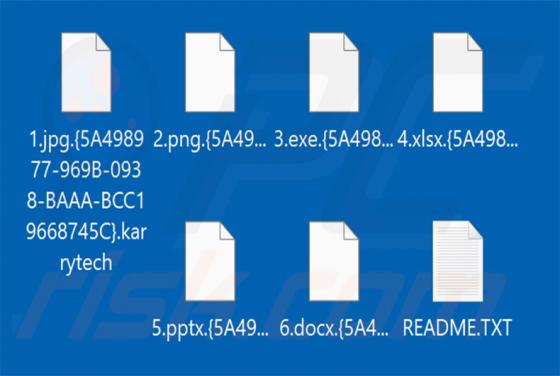
KarryTech è un ransomware che i nostri ricercatori hanno scoperto durante l'esame di nuovi file caricati su VirusTotal. Crittografa i file archiviati sul computer della vittima e richiede un pagamento in cambio di uno strumento di decrittazione. Sul nostro computer di prova, KarryTech ha aggiunto a
Betelgeuse Ransomware
Ransomware

Betelgeuse Ransomware

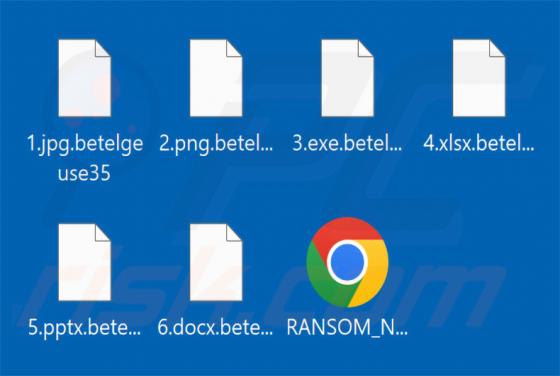
Betelgeuse è un ransomware che il nostro team ha scoperto durante un'ispezione di routine dei nuovi campioni inviati al sito web di VirusTotal. Prende di mira le reti aziendali, crittografa i file e richiede un pagamento in cambio di una chiave di decrittazione. Afferma inoltre di esfiltrare dati s

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

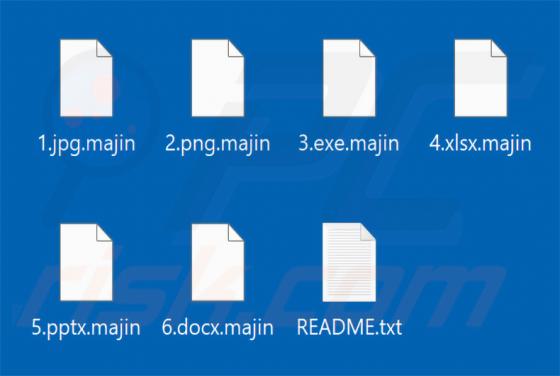
MAJINAHANASHI è un ransomware che i nostri ricercatori hanno scoperto durante l'esame di nuovi campioni di malware inviati a VirusTotal. Crittografa i file, aggiunge l'estensione .majin ai loro nomi e rilascia una richiesta di riscatto in un file di testo denominato README.txt. Gli aggressori affer

Fake Xeno Malware
Trojan

Fake Xeno Malware

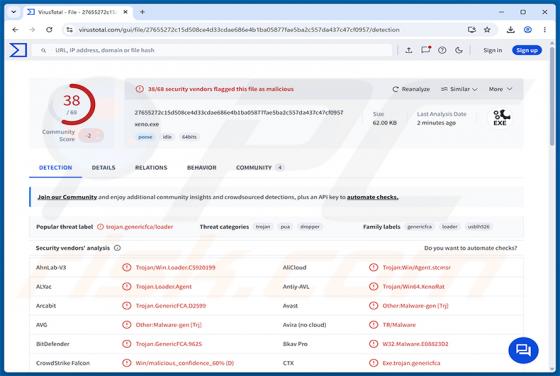
Il falso Xeno è un trojan multi-stadio che distribuisce un information stealer combinato con un Remote Access Trojan (RAT). È camuffato da esecutore di script Roblox «Xeno» - uno strumento di cheat promosso attraverso forum di gioco e server Discord. Come documentato da Bitdefender, il malware (ide

Mandatory Verification/Update Process truffa via email
Truffa

Mandatory Verification/Update Process truffa via email

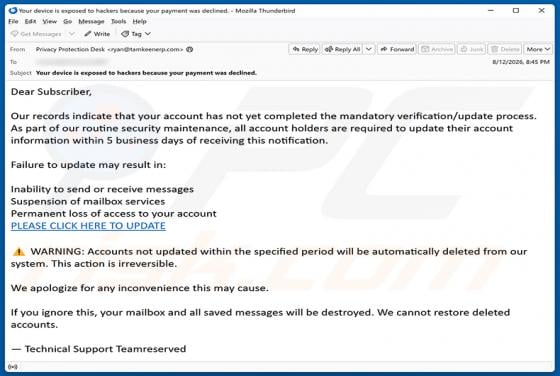
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Si spaccia per un avviso di sicurezza urgente proveniente da un fornitore di servizi email, spingendo i destinatari a fare clic su un link che conduce a una falsa pagina di accesso. Chiunque inserisca le proprie cre

Invoice Payment Is Past Due truffa via email
Truffa

Invoice Payment Is Past Due truffa via email

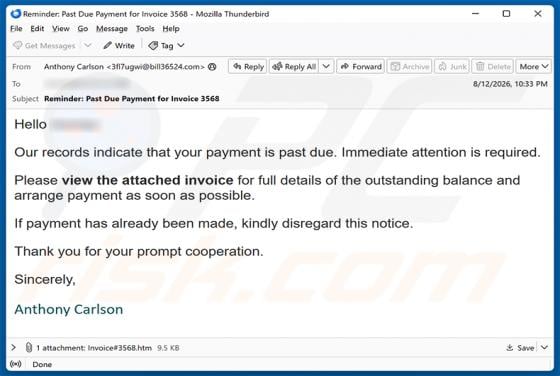
Abbiamo esaminato questa email e stabilito che si tratta di una truffa di phishing. Il messaggio si presenta come un promemoria di fatturazione e utilizza un allegato in formato file HTML che, una volta aperto, visualizza una falsa pagina di accesso Microsoft progettata per rubare le credenziali de

ChatGPT Payment Reminder truffa via email
Truffa

ChatGPT Payment Reminder truffa via email

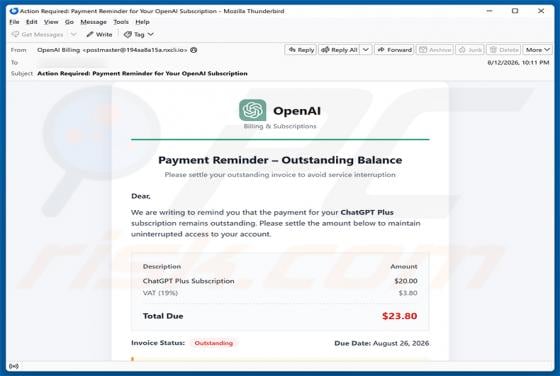
Abbiamo esaminato questa email e abbiamo stabilito che si tratta di una truffa. Il messaggio è progettato per sembrare una notifica di fatturazione ufficiale di OpenAI, sostenendo che il destinatario ha un pagamento in sospeso per il suo abbonamento a ChatGPT Plus. Si tratta di un'email di phishing

WindRelay Malware (Android)
Trojan

WindRelay Malware (Android)

WindRelay è un malware specializzato di relay NFC che prende di mira gli utenti Android in tutta l'Europa centrale. Lavorando in tandem con SpyNote, un Remote Access Trojan, cattura i dati delle carte di pagamento contactless e li trasmette agli aggressori in tempo reale. Secondo una ricerca di Gro

FLocker Ransomware
Ransomware

FLocker Ransomware

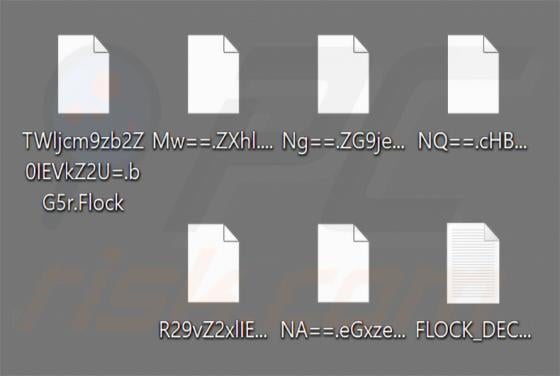
FLocker è un programma di tipo ransomware che i nostri ricercatori hanno analizzato durante l'esame di campioni di malware inviati a VirusTotal. Crittografa i file delle vittime, li rinomina utilizzando la codifica Base64, aggiunge l'estensione .Flock e modifica lo sfondo del desktop. Sulla nostra

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO è un ransomware che il nostro team di ricerca ha scoperto durante l'esame di nuovi campioni di malware inviati a VirusTotal. Crittografa i file delle vittime e li rinomina in stringhe casuali, sostituendo sia il nome file originale sia l'estensione con caratteri casuali. Gli aggressori minac